
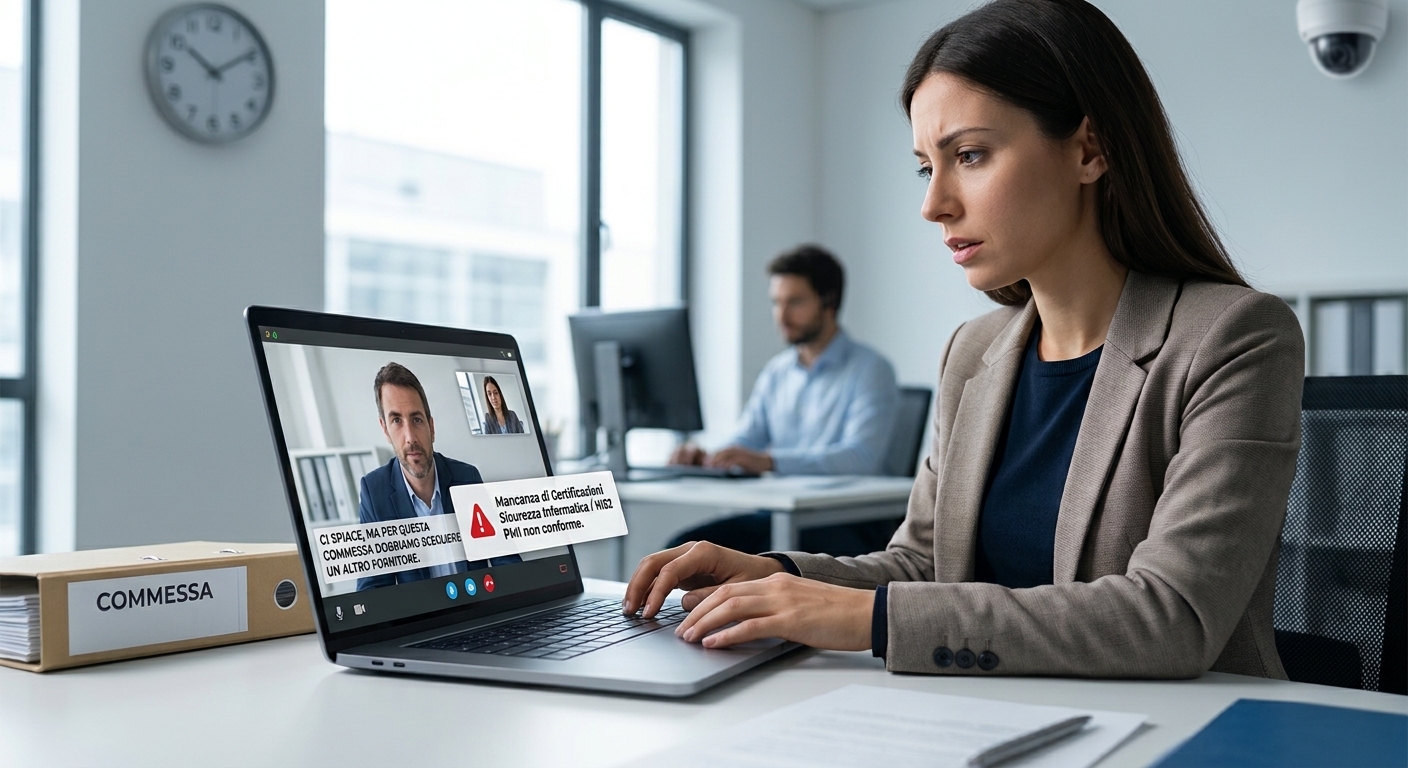
«Ci spiace, ma per questa commessa dobbiamo scegliere un altro fornitore.» È la frase che nessuna PMI vorrebbe sentirsi dire nel 2026. Eppure accade sempre più spesso, e la causa non è il prezzo né la qualità del lavoro. È la sicurezza informatica.
Il motivo ha un nome preciso: la Direttiva NIS2. In questa guida vediamo cosa cambia per le PMI, cosa chiedono i grandi clienti e quali misure bastano per farsi trovare pronti.
NIS2 PMI: perché non è “roba da grandi aziende”
Molte imprese pensano che la NIS2 riguardi solo banche, ospedali e multinazionali. A livello burocratico, in parte è vero. A livello commerciale, però, la situazione è molto diversa.
In Italia la direttiva è stata recepita con il D.Lgs. 138/2024, in vigore dal 16 ottobre 2024. L’Agenzia per la Cybersicurezza Nazionale (ACN) è l’autorità competente. Oggi le organizzazioni italiane nell’elenco dei soggetti NIS sono oltre 20.000.
Queste organizzazioni, tuttavia, non lavorano da sole. Acquistano software, servizi e assistenza da molti fornitori. Di conseguenza devono tenere sotto controllo anche la sicurezza di chi fa parte della loro filiera.
Perché la NIS2 arriva fino ai fornitori
Il decreto italiano mette la sicurezza della catena di fornitura al centro. L’articolo 24 chiede ai soggetti NIS di curare gli aspetti di sicurezza nei rapporti con i fornitori diretti.
In pratica una PMI può non essere obbligata dalla legge, ma ricevere gli obblighi per contratto. Il cliente importante inserisce clausole di sicurezza e chiede evidenze. Se non le hai, sceglie chi le ha.
Il calendario rende la questione urgente:
| Data | Cosa succede |
|---|---|
| 16 ottobre 2024 | Entra in vigore il D.Lgs. 138/2024 |
| Gennaio 2026 | Per i primi soggetti in elenco parte l’obbligo di notificare gli incidenti significativi al CSIRT Italia |
| 24 luglio 2026 | L’ACN aggiorna le FAQ sulla sicurezza della supply chain |
| 31 ottobre 2026 | Le misure di sicurezza di base devono essere operative |
Dopo il 31 ottobre 2026 l’ACN potrà avviare le attività ispettive. Chi è entrato nell’elenco più tardi ha una scadenza propria, indicata nella comunicazione ricevuta.
Il rischio per il tuo cliente è concreto. Per i soggetti essenziali le sanzioni possono arrivare a 10 milioni di euro o al 2% del fatturato mondiale annuo. Per questo motivo i grandi clienti non possono permettersi anelli deboli.
Cosa chiedono i grandi clienti alle PMI fornitrici
Le richieste cambiano da cliente a cliente. Tuttavia ricorrono quasi sempre le stesse quattro:
- questionari di sicurezza da compilare prima di assegnare una commessa;
- clausole contrattuali su protezione dei dati e gestione degli incidenti;
- evidenze concrete, come policy scritte, accessi protetti e backup verificati;
- tempi rapidi di segnalazione, perché la notifica degli incidenti segue scadenze di 24 e 72 ore.
Rispondere “ci stiamo lavorando” non basta più. Serve poter dimostrare ciò che hai già messo in campo.
Le tre contromisure essenziali per la sicurezza informatica
Non serve stravolgere la tua azienda dall’oggi al domani. Le misure di base indicate dall’ACN comprendono, tra le altre, controllo degli accessi, autenticazione a più fattori, backup e recovery, igiene informatica e sicurezza della catena di fornitura. Per una PMI, tre interventi fanno la differenza.
| Misura | Cosa fa | Cosa dimostri al cliente |
|---|---|---|
| Autenticazione a più fattori (MFA) | Protegge gli accessi anche se una password viene rubata | Che gli accessi ai dati sono controllati |
| Protezione degli endpoint (EDR) | Individua e blocca i malware di nuova generazione su PC e server | Che sai riconoscere e fermare le minacce |
| Backup in cloud cifrati | Mette al sicuro i dati e permette di ripartire dopo un attacco | Che puoi garantire la continuità del servizio |
Questi tre interventi non coprono tutto. Tuttavia sono il punto di partenza più concreto e più facile da dimostrare in un questionario o in un audit.
Quanto costa non essere pronti
Perdere una commessa pesa più di un investimento in sicurezza. A questo si aggiungono i danni di un eventuale attacco: fermo produttivo, dati persi e reputazione compromessa.
La buona notizia è che esistono incentivi per ridurre la spesa. Ne abbiamo parlato nella guida agli incentivi cybersecurity PMI 2026, con voucher e bandi attivi.
| N. | Passaggio | Obiettivo |
|---|---|---|
| 1 | Mappa i tuoi clienti e le loro richieste | Capire chi ti chiede garanzie di sicurezza |
| 2 | Analizza la tua infrastruttura | Individuare dove sei vulnerabile |
| 3 | Attiva MFA, EDR e backup in cloud | Coprire le misure essenziali |
| 4 | Documenta policy e procedure | Avere evidenze pronte per questionari e audit |
| 5 | Definisci come gestire un incidente | Sapere chi avvisare e in quanto tempo |
Il supporto di DataGo
Dal 2001 in DataGo affianchiamo le imprese con infrastrutture IT, cloud e servizi Microsoft. Aiutiamo le PMI a valutare e adeguare la propria infrastruttura, con soluzioni concrete e modellate sulle reali esigenze di business.
Concretamente, analizziamo i tuoi sistemi, individuiamo le priorità e ti proponiamo un progetto su misura. Si parte dalla protezione degli accessi e arriva fino al backup e alla migrazione in cloud.
I tuoi sistemi sono pronti per le richieste dei grandi partner? Contattaci per una consulenza: analizziamo insieme la tua situazione e ti indichiamo come proteggere la tua azienda.
Domande frequenti sulla NIS2 per le PMI
La NIS2 riguarda anche la mia PMI?
Dipende. Alcune PMI rientrano direttamente nel perimetro, in base a settore e dimensioni. Molte altre sono coinvolte indirettamente, perché forniscono servizi a soggetti NIS. Per verificarlo puoi consultare il sito dell’ACN.
Cosa succede se un cliente mi chiede prove di sicurezza e non le ho?
Il rischio principale è commerciale. Il cliente può escluderti dalla gara o non rinnovare il contratto. Per questo conviene prepararsi prima della richiesta.
Bastano MFA, EDR e backup per essere a norma?
No, da soli non bastano. Sono però le misure più richieste e più facili da dimostrare. Un percorso completo prevede anche analisi del rischio, procedure e formazione.
Da dove conviene iniziare?
Dall’analisi dell’infrastruttura. Capire dove sei vulnerabile ti permette di scegliere gli interventi giusti e di evitare spese inutili.
👉 Ti è stato utile? Segui Datago su LinkedIn: ogni settimana condividiamo consigli pratici su cybersecurity, cloud e IT per le PMI.